Domain osterhausen.de kaufen?
Wir ziehen mit dem Projekt
osterhausen.de um.
Sind Sie am Kauf der Domain
osterhausen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain osterhausen.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
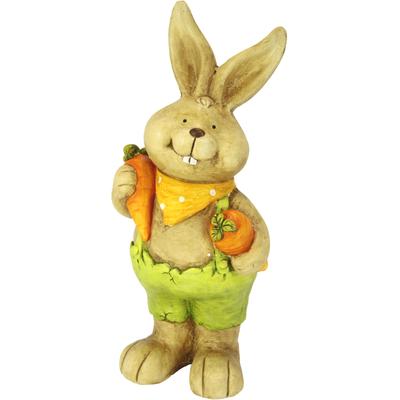
Dekofigur I.GE.A. "Deko Osterhase mit Karotten", braun (grün), B:20cm H:46cm, Magnesia, Dekofiguren, Figur 46 cm Deko Hase Osterdeko Hasenfigur Frühling Ostern OstereierDieses liebevoll gestaltete Hasenmännchen aus Magnesia bringt fröhliche Osterstimmung in Ihr Zuhause. Mit seinem gelben Halstuch, den beiden Karotten und dem freundlichen Gesichtsausdruck ist die Figur ein echter Hingucker für die Frühlings- und...57,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
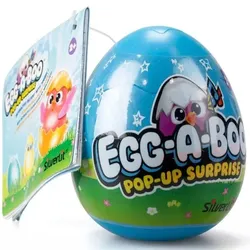
EGG-A-BOO Eiersuche - verschiedenHier ist das Ei, wo ist das Ei? Das EGG-A-BOO Eiersuchen-Spiel hebt die traditionelle Ostereiersuche auf ein neues Level und begeistert die Fans kleiner Vögel.Das Spiel kann auf zwei Arten gespielt werden: Im Eiersuchmodus (nach Aktivierung) muss man einfach das Ei aus dem Paket im Raum oder im Garten verstecken, woraufhin die Suche nach den Eiern beginnen kann. Kannst du das Geräusche machende Ei in 10 Minuten finden? Wenn ja, brauchst du es nur zu öffnen, um herauszufinden, wer sich unter der Schale versteckt. Kinder können dies auf zwei Arten tun: Mit einem Metalllöffel auf das Ei klopfen oder das Ei sanft gegen eine flache Oberfläche schlagen. Wenn der Vogel herausspringt, kann die zweite Spielweise beginnen, gemeinsames Singen: Die Kleinen müssen nur rhythmisch den Kopf des Vogels drücken, der als Dank für die Pflege ein Kinderlied zwitschernd singen wird.Das Spiel fördert die auditiven Fähigkeiten und durch die Nutzung des Eiersuchmodus auch die Aufmerksamkeit und Orientierung. Wenn das Spielzeug während der Eiersuche schmutzig wird, kann es vorsichtig mit einem feuchten Tuch gereinigt werden. Das Ei enthält elektronische Teile und darf daher nicht ins Wasser getaucht werden.Das Produkt ist in mehreren Varianten erhältlich. Der angegebene Preis bezieht sich auf ein Set, das zufällig geliefert wird.Größe des Eis: 7 x 6 x 6 cm.8,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Die erfundene GemeinschaftDie erfundene Gemeinschaft , Über Jahrhunderte hatte sich in Deutschland ein spezifisches Judentum herausgebildet, als ein fest eingebundener Teil der Gesellschaft. Dieses deutsche Judentum wurde mit der Schoah vernichtet. Die hier versammelten Beiträge zeigen, wie sich danach neue jüdische Gemeinden mit aus in Deutschland gestrandeten osteuropäischen Überlebenden ohne wesentliche soziale und kulturelle Bezüge zur deutschen Gesellschaft entwickelten. Diese Einwanderung wurde vermittels des Zentralrats der Juden von der Politik aktiv unterstützt, der Zentralrat bot im Gegenzug der deutschen Erinnerungspolitik seine aktive Unterstützung. Mit der russischsprachigen Einwanderung ab 1990 entwickelte sich eine neue, eigenständige und vielfältige jüdische Kultur, die mit dem bisherigen Nachkriegsjudentum wenig gemein hat. Die jüdische Rolle, ihre ideologische Arbeit, ist noch heute von zentraler Bedeutung für die Legitimation der deutschen Politik und der nationalen Identität. Dies verlangt die kontinuierliche Aufwertung; einerseits vermittels einer veredelten Genealogie mit Bezug auf das alte deutsche Judentum, wozu die 1700-Jahr-Feiern dienlich waren, andererseits durch die enge Anbindung jüdischer Institutionen an den Staat. Die Beiträge beleuchten die deutsche Erfindung des Judentums und hinterfragen das Verhältnis von Antisemitismus und Rassismus. Mit Beiträgen von Sandra Anusiewicz-Baer, Y. Michal Bodemann, Joseph Cronin, Max Czollek, Darja Klingenberg, Armin Langer und Jannis Panagiotidis. , Dämmmaterialien > Bauzubehör für Subwoofer & Lautsprecher , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Bodemann, Y. Michal, Seitenzahl/Blattzahl: 180, Keyword: Antisemitismus; Judentum; Rassismus; Staatsräson, Fachschema: Antisemitismus~Judenverfolgung / Antisemitismus~Erinnerungskultur~Judentum / Geschichte / Allgemeines~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, Fachkategorie: Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Produktverfügbarkeit: 02, Länge: 200, Breite: 170, Höhe: 17, Gewicht: 262, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mbembe, Achille: Die terrestrische GemeinschaftDie terrestrische Gemeinschaft , Wer sich mit der Erde befasst, nimmt eine symbiotische Kette in den Blick: die Kette des Lebendigen in ihren unzähligen Ausprägungen. Menschen, Tier- und Pflanzenarten, Mikroben, Bakterien und Viren, anorganische Körper und Mineralien sowie technische Geräte und andere künstliche Apparaturen sind deren untrennbare Teile. Aber auch alle unsichtbaren Kräfte, Genien, Geister und Masken gehören dazu. Auf der Grundlage dieses unergründlichen, dem afrikanischen Denken entlehnten Reichtums entwickelt Achille Mbembe in diesem Essay eine grundstürzende Reflexion über die Erde, ihre Zukunft und vor allem über die Art von Gemeinschaft, die sie mit den belebten und unbelebten Arten bildet, die sie bewohnen, auf ihr Zuflucht gefunden haben und sich auf ihr aufhalten. Er zeigt, wie unsere eigentliche Beziehung zur Erde nur die der vorübergehenden Bewohner und Passanten sein kann. Als solche nimmt sie uns auf und beherbergt uns, sie pflegt die Spuren unseres Aufenthalts, die in unserem Namen sprechen und daran erinnern, wer wir im Umgang mit anderen und mitten unter ihnen waren. Eine solche Beziehung ist die letzte aller Utopien, der Grundstein für ein neues planetares Bewusstsein. , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 20250417, Autoren: Mbembe, Achille, Übersetzung: Theis, Jörg, Seitenzahl/Blattzahl: 320, Keyword: Afrika; Anthropozän; Klimawandel; Neoliberalismus; Postkoloniale Theorie; Postkolonialismus; Religion; Schamanismus; Schwarze Vernunft; Vernunftkritik, Fachschema: Erste Philosophie~Metaphysik~Philosophie / Metaphysik~Erkenntnistheorie~Philosophie / Erkenntnis~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Epistemologie und Erkenntnistheorie~Soziale und politische Philosophie~Populäre Philosophie: Der Sinn des Lebens / Sinnfindung im Leben~Religion, allgemein~Traditional African religions and spiritual beliefs~Animism and Shamanism~Alternative Glaubenslehren~Moderne Philosophie: nach 1800, Warengruppe: HC/Philosophie/20./21. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 25, Gewicht: 362, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wann bringt der Osterhase die Ostereier?
Der Osterhase bringt die Ostereier traditionell in der Nacht vor dem Ostersonntag. Kinder stellen oft am Ostersonntagmorgen fest, dass der Osterhase die Eier im Garten oder im Haus versteckt hat. Es ist eine beliebte Tradition, dass Kinder am Ostersonntag auf die Suche nach den versteckten Ostereiern gehen. Der Osterhase wird oft als Symbol für Fruchtbarkeit und neues Leben angesehen, was mit dem Frühling und der Auferstehung Jesu Christi verbunden ist. In einigen Kulturen wird der Osterhase auch mit dem christlichen Fest in Verbindung gebracht, während er in anderen Kulturen eher als Symbol für den Frühling und die Wiedergeburt angesehen wird. **
-
Warum bringt eigentlich der Osterhase die Ostereier?
Der Brauch, dass der Osterhase die Ostereier bringt, hat seinen Ursprung in alten germanischen Frühlingsfesten, bei denen Eier als Fruchtbarkeitssymbole galten. Der Hase galt als Fruchtbarkeitssymbol, da er sich besonders schnell vermehrt. Im Laufe der Zeit wurde der Hase dann zum Boten der Frühlings- und Osterfreude und brachte die Ostereier zu den Kindern. Heutzutage ist der Osterhase ein beliebtes Symbol für das Osterfest und die Freude über den Frühling. Es ist also eine Tradition, die sich über die Jahrhunderte entwickelt hat und bis heute fortbesteht. **
-
Woher kommt die Tradition Osterhase?
Die Tradition des Osterhasen stammt ursprünglich aus Deutschland, wo er als Symbol für Fruchtbarkeit und neues Leben gilt. Es wird angenommen, dass der Osterhase im 17. Jahrhundert erstmals erwähnt wurde und sich von dort aus verbreitete. Die Verbindung zwischen dem Osterhasen und Ostern entstand wahrscheinlich durch die Eier, die er versteckt und die als Symbol für neues Leben stehen. Heutzutage ist der Osterhase ein fester Bestandteil der Ostertradition in vielen Ländern und bringt Kindern Geschenke und Süßigkeiten. **


Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Woher kommt die Tradition der Ostereier?
Die Tradition der Ostereier stammt aus dem christlichen Glauben und symbolisiert die Auferstehung Jesu Christi. Die Eier stehen für neues Leben und Fruchtbarkeit, da sie das Potenzial haben, neues Leben hervorzubringen. In vielen Kulturen wurden Eier bereits lange vor der Christianisierung als Fruchtbarkeitssymbol verwendet. Das Bemalen und Verzieren von Eiern zu Ostern ist eine Tradition, die sich im Laufe der Zeit entwickelt hat und heute in vielen Ländern auf der ganzen Welt praktiziert wird. In einigen Regionen werden die Eier auch versteckt und von Kindern gesucht, was auf den Brauch des Osternestes zurückgeht. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
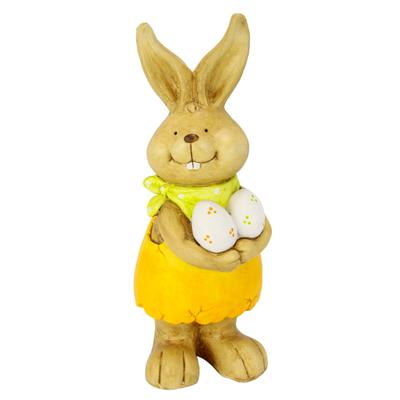
Dekofigur I.GE.A. "Deko Osterhase mit Eier", braun (gelb), B:18cm H:46cm, Magnesia, Dekofiguren, Figur 46 cm Deko Hase Osterdeko Hasenfigur Frühling Ostern OstereierDer Frühling zieht ein – und mit ihm die Zeit der kleinen Freuden, der warmen Farben und liebevollen Dekorationen. Dieses bezaubernde Hasenmädchen aus Magnesia bringt genau dieses Gefühl in Ihr Zuhause und sorgt sofort für eine warme, fröhliche...57,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Dekofigur I.GE.A. "Deko Osterhase mit Karotten", braun (grün), B:20cm H:46cm, Magnesia, Dekofiguren, Figur 46 cm Deko Hase Osterdeko Hasenfigur Frühling Ostern OstereierDieses liebevoll gestaltete Hasenmännchen aus Magnesia bringt fröhliche Osterstimmung in Ihr Zuhause. Mit seinem gelben Halstuch, den beiden Karotten und dem freundlichen Gesichtsausdruck ist die Figur ein echter Hingucker für die Frühlings- und...57,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
EGG-A-BOO Eiersuche - verschiedenHier ist das Ei, wo ist das Ei? Das EGG-A-BOO Eiersuchen-Spiel hebt die traditionelle Ostereiersuche auf ein neues Level und begeistert die Fans kleiner Vögel.Das Spiel kann auf zwei Arten gespielt werden: Im Eiersuchmodus (nach Aktivierung) muss man einfach das Ei aus dem Paket im Raum oder im Garten verstecken, woraufhin die Suche nach den Eiern beginnen kann. Kannst du das Geräusche machende Ei in 10 Minuten finden? Wenn ja, brauchst du es nur zu öffnen, um herauszufinden, wer sich unter der Schale versteckt. Kinder können dies auf zwei Arten tun: Mit einem Metalllöffel auf das Ei klopfen oder das Ei sanft gegen eine flache Oberfläche schlagen. Wenn der Vogel herausspringt, kann die zweite Spielweise beginnen, gemeinsames Singen: Die Kleinen müssen nur rhythmisch den Kopf des Vogels drücken, der als Dank für die Pflege ein Kinderlied zwitschernd singen wird.Das Spiel fördert die auditiven Fähigkeiten und durch die Nutzung des Eiersuchmodus auch die Aufmerksamkeit und Orientierung. Wenn das Spielzeug während der Eiersuche schmutzig wird, kann es vorsichtig mit einem feuchten Tuch gereinigt werden. Das Ei enthält elektronische Teile und darf daher nicht ins Wasser getaucht werden.Das Produkt ist in mehreren Varianten erhältlich. Der angegebene Preis bezieht sich auf ein Set, das zufällig geliefert wird.Größe des Eis: 7 x 6 x 6 cm.8,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wann bringt der Osterhase die Ostereier?
Der Osterhase bringt die Ostereier traditionell in der Nacht vor dem Ostersonntag. Kinder stellen oft am Ostersonntagmorgen fest, dass der Osterhase die Eier im Garten oder im Haus versteckt hat. Es ist eine beliebte Tradition, dass Kinder am Ostersonntag auf die Suche nach den versteckten Ostereiern gehen. Der Osterhase wird oft als Symbol für Fruchtbarkeit und neues Leben angesehen, was mit dem Frühling und der Auferstehung Jesu Christi verbunden ist. In einigen Kulturen wird der Osterhase auch mit dem christlichen Fest in Verbindung gebracht, während er in anderen Kulturen eher als Symbol für den Frühling und die Wiedergeburt angesehen wird. **
Ähnliche Suchbegriffe für Botnet
-
Die erfundene GemeinschaftDie erfundene Gemeinschaft , Über Jahrhunderte hatte sich in Deutschland ein spezifisches Judentum herausgebildet, als ein fest eingebundener Teil der Gesellschaft. Dieses deutsche Judentum wurde mit der Schoah vernichtet. Die hier versammelten Beiträge zeigen, wie sich danach neue jüdische Gemeinden mit aus in Deutschland gestrandeten osteuropäischen Überlebenden ohne wesentliche soziale und kulturelle Bezüge zur deutschen Gesellschaft entwickelten. Diese Einwanderung wurde vermittels des Zentralrats der Juden von der Politik aktiv unterstützt, der Zentralrat bot im Gegenzug der deutschen Erinnerungspolitik seine aktive Unterstützung. Mit der russischsprachigen Einwanderung ab 1990 entwickelte sich eine neue, eigenständige und vielfältige jüdische Kultur, die mit dem bisherigen Nachkriegsjudentum wenig gemein hat. Die jüdische Rolle, ihre ideologische Arbeit, ist noch heute von zentraler Bedeutung für die Legitimation der deutschen Politik und der nationalen Identität. Dies verlangt die kontinuierliche Aufwertung; einerseits vermittels einer veredelten Genealogie mit Bezug auf das alte deutsche Judentum, wozu die 1700-Jahr-Feiern dienlich waren, andererseits durch die enge Anbindung jüdischer Institutionen an den Staat. Die Beiträge beleuchten die deutsche Erfindung des Judentums und hinterfragen das Verhältnis von Antisemitismus und Rassismus. Mit Beiträgen von Sandra Anusiewicz-Baer, Y. Michal Bodemann, Joseph Cronin, Max Czollek, Darja Klingenberg, Armin Langer und Jannis Panagiotidis. , Dämmmaterialien > Bauzubehör für Subwoofer & Lautsprecher , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Bodemann, Y. Michal, Seitenzahl/Blattzahl: 180, Keyword: Antisemitismus; Judentum; Rassismus; Staatsräson, Fachschema: Antisemitismus~Judenverfolgung / Antisemitismus~Erinnerungskultur~Judentum / Geschichte / Allgemeines~Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, Fachkategorie: Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag, Verlag: Verbrecher Verlag GmbH, Produktverfügbarkeit: 02, Länge: 200, Breite: 170, Höhe: 17, Gewicht: 262, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mbembe, Achille: Die terrestrische GemeinschaftDie terrestrische Gemeinschaft , Wer sich mit der Erde befasst, nimmt eine symbiotische Kette in den Blick: die Kette des Lebendigen in ihren unzähligen Ausprägungen. Menschen, Tier- und Pflanzenarten, Mikroben, Bakterien und Viren, anorganische Körper und Mineralien sowie technische Geräte und andere künstliche Apparaturen sind deren untrennbare Teile. Aber auch alle unsichtbaren Kräfte, Genien, Geister und Masken gehören dazu. Auf der Grundlage dieses unergründlichen, dem afrikanischen Denken entlehnten Reichtums entwickelt Achille Mbembe in diesem Essay eine grundstürzende Reflexion über die Erde, ihre Zukunft und vor allem über die Art von Gemeinschaft, die sie mit den belebten und unbelebten Arten bildet, die sie bewohnen, auf ihr Zuflucht gefunden haben und sich auf ihr aufhalten. Er zeigt, wie unsere eigentliche Beziehung zur Erde nur die der vorübergehenden Bewohner und Passanten sein kann. Als solche nimmt sie uns auf und beherbergt uns, sie pflegt die Spuren unseres Aufenthalts, die in unserem Namen sprechen und daran erinnern, wer wir im Umgang mit anderen und mitten unter ihnen waren. Eine solche Beziehung ist die letzte aller Utopien, der Grundstein für ein neues planetares Bewusstsein. , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 20250417, Autoren: Mbembe, Achille, Übersetzung: Theis, Jörg, Seitenzahl/Blattzahl: 320, Keyword: Afrika; Anthropozän; Klimawandel; Neoliberalismus; Postkoloniale Theorie; Postkolonialismus; Religion; Schamanismus; Schwarze Vernunft; Vernunftkritik, Fachschema: Erste Philosophie~Metaphysik~Philosophie / Metaphysik~Erkenntnistheorie~Philosophie / Erkenntnis~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Epistemologie und Erkenntnistheorie~Soziale und politische Philosophie~Populäre Philosophie: Der Sinn des Lebens / Sinnfindung im Leben~Religion, allgemein~Traditional African religions and spiritual beliefs~Animism and Shamanism~Alternative Glaubenslehren~Moderne Philosophie: nach 1800, Warengruppe: HC/Philosophie/20./21. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 140, Höhe: 25, Gewicht: 362, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum bringt eigentlich der Osterhase die Ostereier?
Der Brauch, dass der Osterhase die Ostereier bringt, hat seinen Ursprung in alten germanischen Frühlingsfesten, bei denen Eier als Fruchtbarkeitssymbole galten. Der Hase galt als Fruchtbarkeitssymbol, da er sich besonders schnell vermehrt. Im Laufe der Zeit wurde der Hase dann zum Boten der Frühlings- und Osterfreude und brachte die Ostereier zu den Kindern. Heutzutage ist der Osterhase ein beliebtes Symbol für das Osterfest und die Freude über den Frühling. Es ist also eine Tradition, die sich über die Jahrhunderte entwickelt hat und bis heute fortbesteht. **
-
Woher kommt die Tradition Osterhase?
Die Tradition des Osterhasen stammt ursprünglich aus Deutschland, wo er als Symbol für Fruchtbarkeit und neues Leben gilt. Es wird angenommen, dass der Osterhase im 17. Jahrhundert erstmals erwähnt wurde und sich von dort aus verbreitete. Die Verbindung zwischen dem Osterhasen und Ostern entstand wahrscheinlich durch die Eier, die er versteckt und die als Symbol für neues Leben stehen. Heutzutage ist der Osterhase ein fester Bestandteil der Ostertradition in vielen Ländern und bringt Kindern Geschenke und Süßigkeiten. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Woher kommt die Tradition der Ostereier?
Die Tradition der Ostereier stammt aus dem christlichen Glauben und symbolisiert die Auferstehung Jesu Christi. Die Eier stehen für neues Leben und Fruchtbarkeit, da sie das Potenzial haben, neues Leben hervorzubringen. In vielen Kulturen wurden Eier bereits lange vor der Christianisierung als Fruchtbarkeitssymbol verwendet. Das Bemalen und Verzieren von Eiern zu Ostern ist eine Tradition, die sich im Laufe der Zeit entwickelt hat und heute in vielen Ländern auf der ganzen Welt praktiziert wird. In einigen Regionen werden die Eier auch versteckt und von Kindern gesucht, was auf den Brauch des Osternestes zurückgeht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.